

El pasado 15 de septiembre marcó un hito en la ciberseguridad de las telecomunicaciones en España con la entrada en vigor del nuevo Registro de Alias, una iniciativa liderada por la Comisión Nacional de los Mercados y la Competencia (CNMC) y respaldada por los principales operadores de telefonía del país. El objetivo fundamental de esta medida es erradicar el uso fraudulento de nombres de remitentes en mensajes de texto (SMS), multimedia (MMS) y servicios de mensajería enriquecida (RCS), una práctica conocida coloquialmente como smishing que ha causado pérdidas millonarias y graves brechas de seguridad a miles de usuarios. Pese a la implementación oficial del sistema, las primeras semanas han revelado fisuras en su efectividad, con reportes continuos de mensajes fraudulentos que logran sortear los filtros establecidos.
Contexto y origen de la medida
El smishing se ha consolidado en los últimos años como una de las amenazas cibernéticas más prevalentes en el ecosistema digital español. A diferencia del phishing tradicional por correo electrónico, los ataques a través de SMS aprovechan la confianza del usuario en el canal móvil y la capacidad de los atacantes para suplantar la identidad de instituciones bancarias, servicios de paquetería o plataformas de streaming mediante el uso de "alias" o nombres de remitente personalizados.
Ante esta situación, el Ministerio para la Transformación Digital y la Función Pública, en colaboración con la CNMC, diseñó este registro centralizado. La normativa establece que cualquier entidad que desee enviar comunicaciones masivas bajo un nombre propio (por ejemplo, "Netflix", "BBVA" o "Correos") debe estar obligatoriamente inscrita en el registro. Si un mensaje llega con un alias que no figura en la base de datos oficial, el sistema está diseñado para que los operadores lo bloqueen automáticamente antes de que alcance el dispositivo del usuario final.
Cronología de una implementación compleja
La génesis de esta medida se remonta a los esfuerzos de la CNMC por estandarizar la seguridad en las redes móviles. Tras varios meses de consultas públicas y ajustes técnicos, el calendario se fijó con el 15 de septiembre como la fecha crítica para el despliegue. Sin embargo, la realidad operativa ha demostrado que la transición no está exenta de complicaciones.
Durante las semanas previas, las empresas interesadas comenzaron a presentar sus solicitudes de registro. No obstante, la avalancha de peticiones provocó un cuello de botella administrativo. La CNMC confirmó que, a pesar de la entrada en vigor, existe un periodo transitorio necesario para gestionar los expedientes acumulados. Esto significa que no todos los remitentes legítimos han completado su validación, y no todos los alias fraudulentos han sido excluidos de manera simultánea. Este lapso de tiempo está siendo aprovechado por los ciberdelincuentes, quienes operan bajo la premisa de que los filtros de los operadores aún se encuentran en fase de calibración.
Análisis de la eficacia: ¿Por qué siguen llegando los mensajes?
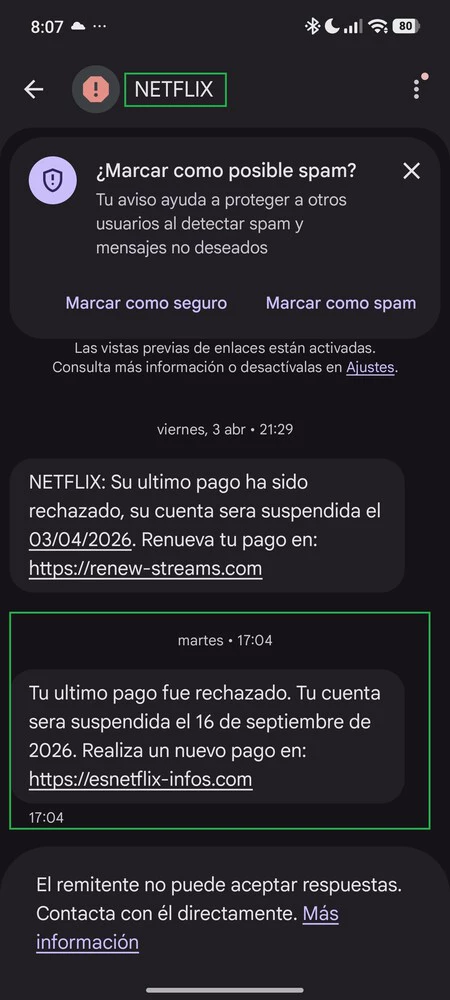
El fenómeno de la persistencia de mensajes fraudulentos, como las campañas que suplantan a servicios de streaming, tiene dos explicaciones técnicas principales. La primera es el mencionado periodo de gracia: el sistema permite que las comunicaciones de empresas en proceso de registro no se vean interrumpidas, lo cual, irónicamente, también permite que los atacantes utilicen nombres de marcas de alto perfil mientras el sistema termina de cotejar las bases de datos.
La segunda, y quizás más crítica, reside en la infraestructura de los operadores. Aunque la CNMC es el organismo regulador que gestiona la lista blanca de alias, la ejecución técnica del bloqueo recae sobre los operadores de red. La arquitectura de las redes móviles en España es compleja y fragmentada; la implementación de filtros a nivel de pasarela (gateway) requiere una coordinación técnica absoluta entre los diversos operadores. Incidencias en la actualización de las tablas de enrutamiento o errores en la interpretación de los protocolos de mensajes pueden permitir que ciertos SMS pasen inadvertidos por los filtros de seguridad, incluso si el alias no está autorizado.
El papel de la CNMC y la transparencia
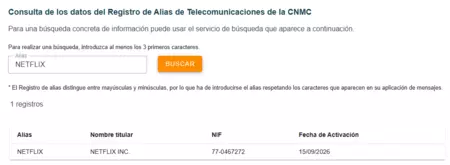
Ante las denuncias de los usuarios y las consultas de expertos, la CNMC ha mantenido una postura de transparencia informativa. El organismo ha habilitado una herramienta pública que permite a cualquier ciudadano consultar si un alias está oficialmente registrado. Al verificar un mensaje sospechoso, el usuario puede contrastar el nombre del remitente con el titular legal, su identificador fiscal y el estado de su registro.
Representantes de la CNMC han aclarado que el sistema no es un "interruptor" instantáneo, sino un proceso de gobernanza de red que requiere un ajuste fino. La institución está monitorizando activamente los reportes de actividad fraudulenta para identificar si los fallos son producto del periodo transitorio o si, por el contrario, existen brechas en los mecanismos de filtrado implementados por algún operador en particular. Se espera que, conforme avance el trimestre, el registro se consolide como una barrera impenetrable, reduciendo drásticamente el espacio de maniobra de los estafadores.
Impacto en la economía y la confianza digital
El impacto del smishing en España ha sido significativo. Según datos de diversos observatorios de ciberseguridad, las pérdidas directas por este tipo de fraude se han multiplicado exponencialmente desde 2020. Además del perjuicio económico, el smishing erosiona la confianza del consumidor en el canal móvil, dificultando la labor de empresas legítimas que utilizan los SMS para notificaciones de seguridad o servicios de doble autenticación.
La implementación de este registro no solo es una medida técnica, sino una decisión estratégica para salvaguardar la economía digital del país. Al obligar a los operadores a asumir una responsabilidad activa en el bloqueo de mensajes, se transfiere la carga de la seguridad de la red desde el usuario final —quien a menudo no tiene herramientas para detectar un enlace malicioso— hacia los proveedores de telecomunicaciones, quienes poseen la infraestructura necesaria para detener la amenaza en origen.
Consideraciones sobre el futuro de las comunicaciones móviles
El desafío inmediato será la estandarización internacional. Muchos de los mensajes de smishing provienen de pasarelas situadas fuera de las fronteras españolas, donde las leyes locales no obligan a seguir las directrices de la CNMC. En este sentido, la lucha contra el fraude por SMS será una carrera de fondo que requerirá que España lidere iniciativas similares a nivel de la Unión Europea. La interoperabilidad entre los registros de alias de distintos países será el siguiente paso lógico para cerrar las vías de entrada de tráfico internacional malicioso.
Asimismo, la industria se enfrenta al reto de la evolución de las técnicas de engaño. Los ciberdelincuentes están empezando a migrar hacia servicios de mensajería OTT (como WhatsApp o Signal) para evitar las restricciones de las redes de telefonía tradicional. Por ello, aunque el Registro de Alias es una victoria necesaria, los expertos coinciden en que la ciberseguridad debe ser multidimensional.
Recomendaciones para los usuarios
A pesar de la robustez teórica del nuevo sistema, la recomendación para el usuario final sigue siendo la prudencia. Ninguna medida técnica puede sustituir el criterio del receptor. Las pautas de seguridad siguen siendo claras:
- Verificación: Ante cualquier mensaje que solicite hacer clic en un enlace, el usuario debe comprobar la identidad del emisor mediante canales oficiales.
- Uso de herramientas oficiales: Consultar el registro público de la CNMC cuando exista la más mínima duda sobre la legitimidad de un remitente.
- Reporte: Notificar a las autoridades o al propio operador sobre los mensajes recibidos que parezcan fraudulentos, ya que esta información alimenta las bases de datos de amenazas y ayuda a mejorar la eficacia del bloqueo.
En conclusión, el Registro de Alias representa un avance sustancial en la protección de los usuarios frente al smishing. Aunque los resultados iniciales muestran que la implementación enfrenta dificultades técnicas y operativas propias de un cambio de paradigma, el compromiso de los operadores y la vigilancia de la CNMC son pilares fundamentales para garantizar un ecosistema de telecomunicaciones más seguro. La transición hacia un entorno digital donde la identidad del remitente sea, finalmente, verificable, es un proceso en curso que, a pesar de sus imperfecciones actuales, sienta las bases para una protección más eficaz frente a la ciberdelincuencia en España.
