
A significant security flaw impacting widely used open-source office suites, LibreOffice and Apache OpenOffice, has…
Tag: malicious
Cybersecurity & Digital Privacy

Continue Reading
Android 17 Introduces Strict Security Measures to Curtail Accessibility Service Abuse by Malicious Applications
Google has unveiled a significant security enhancement within Android 17, designed to neutralize one of…
Cybersecurity & Digital Privacy
Continue Reading
Malicious JeetBot Twitch extension leaks OAuth tokens of 31,000 users to third-party proxy servers
A significant security vulnerability has been identified within the browser extension known as Twitch Enhanced…
Cybersecurity & Digital Privacy
Continue Reading
Google Play Early Access Program Under Fire as Malicious Actors Weaponize Feature for Deceptive Apps
The Google Play Store’s Early Access program, originally designed to foster innovation and facilitate developer-user…
Cybersecurity & Digital Privacy
Continue Reading
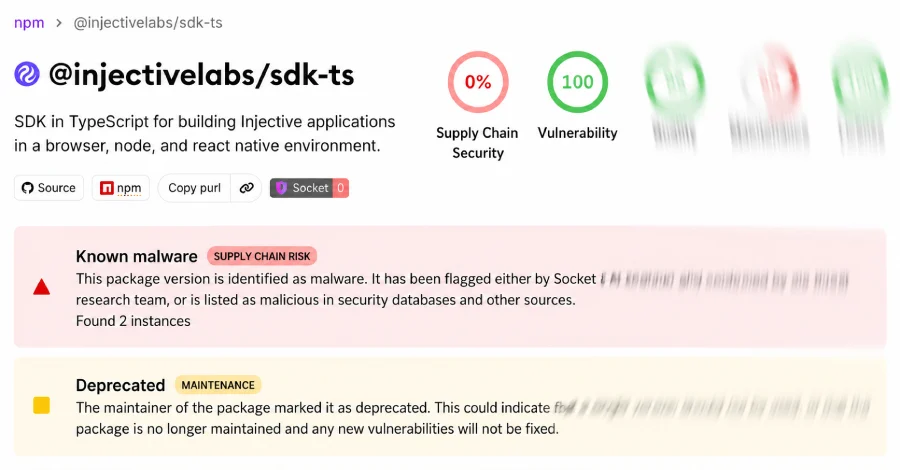
Sophisticated Supply Chain Attack Compromises Injective Labs SDK, Leading to Cryptocurrency Wallet Key Theft via Malicious npm Package
The digital asset ecosystem was recently rattled by a sophisticated software supply chain attack targeting…
Cybersecurity & Digital Privacy
Continue Reading
Autonomous AI Coding Agents Vulnerable to "Friendly Fire" Exploit, Running Malicious Code Instead of Detecting It
A critical vulnerability dubbed "Friendly Fire" has been identified in leading autonomous AI coding agents,…
Cybersecurity & Digital Privacy
Continue Reading
AI Coding Agents Trigger Alarms in Endpoint Security Systems, Mimicking Malicious Intrusions
Cybersecurity firm Sophos has uncovered a significant and emerging challenge in endpoint security, revealing that…
Cybersecurity & Digital Privacy
Continue Reading
North Korean Cyber Espionage Group Unleashes New Malicious npm Packages Mimicking Rollup Polyfill Tools
A sophisticated campaign, attributed to North Korean state-sponsored threat actors, has been uncovered, involving a…
Cybersecurity & Digital Privacy
Continue Reading
High-Severity Flaw in Amazon Q Developer Allowed Cloud Credential Theft Through Malicious Repositories, Prompting Urgent Patch
A critical security vulnerability, tracked as CVE-2026-12957 and rated with a CVSS score of 8.5…
Cybersecurity & Digital Privacy
Continue Reading
Malicious Sicoob NuGet Steals Banking Credentials as npm Packages Target Cloud Secrets
A recent investigation by cybersecurity researchers has brought to light a critical software supply chain…
